Pakar CISSReC Bongkar Akar Masalah Gangguan Global Microsoft 365: Bukan Hacking, Melainkan Kegagalan Teknis
Membahas teknologi dari kacamata pengembang dan inovasi perangkat lunak.

- Pratama Persadha , Chairman Lembaga Riset Keamanan Siber dan Komunikasi (CISSReC), menegaskan bahwa gangguan masif pada layanan Microsoft 365 yang melanda global bukanlah hasil dari serangan siber.
- Menurut Pratama, banyak pihak yang secara refleks mengaitkan gangguan layanan skala besar dengan ancaman siber.
- Namun, fakta teknis di lapangan menunjukkan sebaliknya.
Pratama Persadha, Chairman Lembaga Riset Keamanan Siber dan Komunikasi (CISSReC), menegaskan bahwa gangguan masif pada layanan Microsoft 365 yang melanda global bukanlah hasil dari serangan siber. Insiden yang terjadi sejak 12 November 2026 pukul 18.00 UTC (atau 13 November 2026 pukul 01.00 WIB) ini dinilai sebagai kegagalan teknis serius yang dipicu oleh kelebihan beban pada proses inti sistem, bukan oleh aktivitas peretasan atau malware.
Menurut Pratama, banyak pihak yang secara refleks mengaitkan gangguan layanan skala besar dengan ancaman siber. Namun, fakta teknis di lapangan menunjukkan sebaliknya. Tidak ditemukan adanya indikasi penyerang, malware, maupun eksploitasi kerentanan keamanan. "Yang ada hanya proses inti yang kelebihan beban," ujar Pratama kepada CNNIndonesia.com, Jumat (13/11). Pernyataan ini mengoreksi narasi publik yang sempat beredar bahwa gangguan tersebut merupakan serangan siber canggih.
Kegagalan Operasional vs Ancaman Siber
Insiden ini menyoroti pola berulang yang terjadi pada berbagai penyedia layanan awan global dalam dua tahun terakhir. Pratama menjelaskan bahwa gangguan berskala besar lebih sering disebabkan oleh faktor non-malicious seperti perubahan konfigurasi yang salah, pembaruan perangkat lunak yang bermasalah, atau kegagalan kapasitas infrastruktur. Hal ini membuktikan bahwa kerentanan terbesar dalam ekosistem digital modern bukan hanya datang dari luar (serangan), tetapi juga dari dalam (kelalaian operasional). Kegagalan teknis biasa pun mampu melumpuhkan operasi organisasi sebesar apa pun tanpa perlu campur tangan aktor jahat.
Implikasi untuk Tata Kelola Risiko Digital
Dampak dari insiden ini melampaui sekadar gangguan teknis sesaat. Pratama menekankan bahwa bukti kegagalan teknis mampu melumpuhkan operasi organisasi besar tanpa perlu serangan siber adalah pelajaran krusial bagi industri. Mitigasi risiko tidak boleh lagi hanya mengandalkan pertahanan siber semata, tetapi harus mencakup disiplin operasional dan tata kelola perubahan yang ketat. Microsoft sendiri telah memastikan tidak ada indikasi aktivitas berbahaya, sehingga fokus pemulihan kini beralih pada stabilisasi sistem dan penguatan protokol internal untuk mencegah terulangnya kegagalan kapasitas serupa di masa depan.
BERITA TERKAIT (Teknologi)
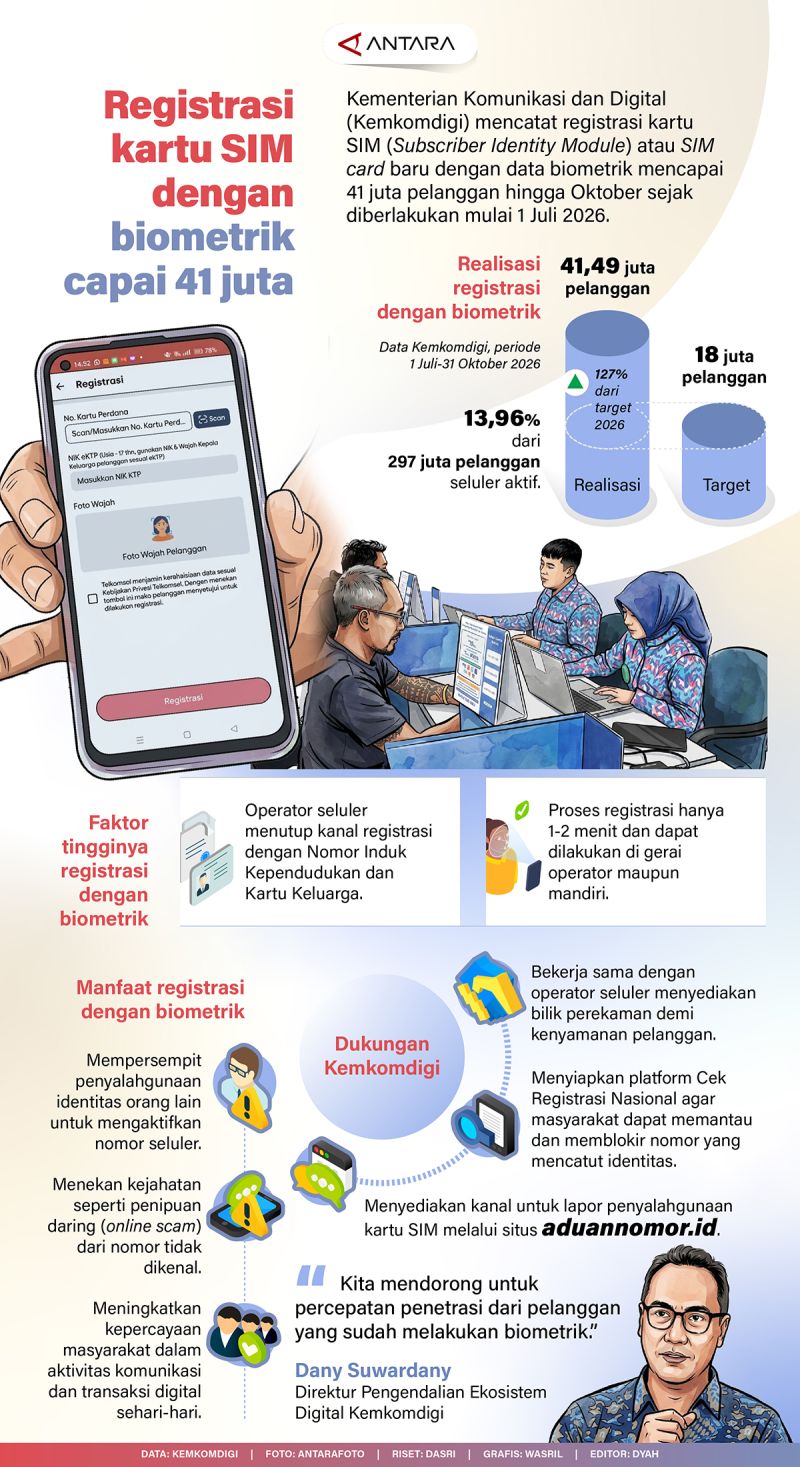
Kemenkomdigi: Registrasi Kartu SIM Berbasis Biometrik Tembus 41 Juta Pelanggan

Skandal Teknologi: FAA AS Resmi Akui Masih Gunakan Disket untuk Atur Lalu Lintas Udara

Spekulasi Suksesi Nvidia: Profil Spencer dan Madison Huang di Mata Investor